はじめに
2026年9月以降、委託先経由の個人情報漏えいと、PHPの重大な脆弱性が短い期間に重なりました。
入口の多くは、庁内の三層分離の外側、つまり、市が直接管理していない公開サイトやSaaS、機器の管理画面です。
本記事では、自治体の情報政策担当の方に向けて、他団体の対応事例と、年度内・予算なしで始められる短期の取組、国の動きに沿った中長期の取組を整理します。「照会はしたが、次に何をすればよいか」を考える材料としてご活用ください。
※PHP(Webサイトの申込フォームや検索など、画面の動きを作るプログラム言語)
2026年9月以降に起きていること
委託先経由の漏えいと重大な脆弱性が、約2か月の間に4つ重なっています。
| 時期 | 事案 | 概要 |
|---|---|---|
| 10月29日 | 機器への侵害 | ファイアウォール(外部からの不正な通信を防ぐ機器)の管理画面が侵害。 さらに、内部へ広げようとした痕跡が報告された。 |
| 10月21日 | PHPの脆弱性 | 認証なしで任意のプログラムを実行されるおそれ。 深刻度は最高ランクの「緊急」(CVSSで9.2) |
| 10月11日 | 防災配信への侵入 | 多くの自治体が使う防災情報配信サービスに不正アクセス。 300を超える団体が公表した。 |
| 9月~ 10月上旬 | 連続不正アクセス | 国内組織で漏えいの公表が相次いでいる。 10月9日に国が委託先管理を含む注意喚起を出した |
※CVSS:脆弱性の深刻度を0〜10で表す国際的な指標。9.0以上が最も深刻な「緊急」に分類されます。
いずれも、入口は市が直接管理していない場所に広がっています。
狙われているのは「三層分離の外側」
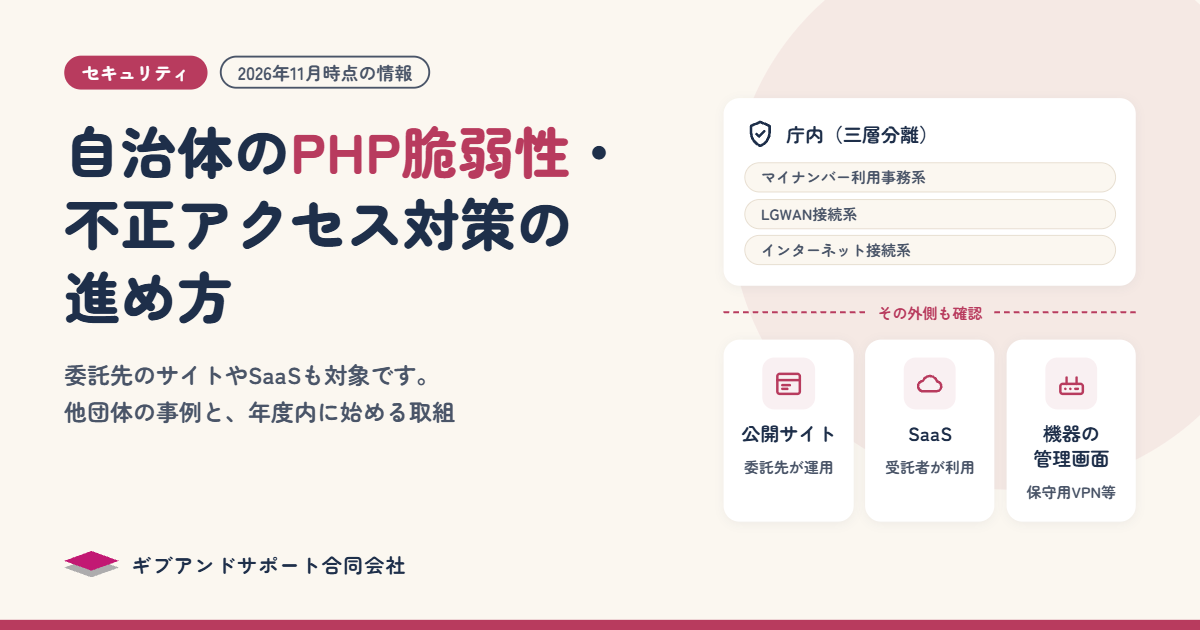
庁内は三層分離で守られていますが、今回の漏えいの多くはその外側で起きています。
外側は管理が各課・委託先に分かれ、照会しないと実態がわかりません。
それでも、漏えい時の責任と住民対応は自治体に残ります。
| 観点 | 庁内(三層分離) | 三層分離の外側 |
|---|---|---|
| 対象 | ・マイナンバー利用事務系 ・LGWAN接続系 ・インターネット接続系 インターネット接続系は、自治体情報セキュリティクラウドで監視 | 委託先が運用する公開サイト・SaaS、受託者が使うフォーム作成サービス、保守用のVPN※や機器の管理画面 ※保守用のVPN(保守業者が外部から機器やシステムに安全に接続するための通信の仕組み) |
| 仕組み | 国の基準に沿った防御の仕組みがある | 管理が各課・委託先に分かれている |
| 把握 | 情報部門が一元的に管理している | 照会しないと実態がわからない |
| 結果 | 外からの攻撃の大半を防いでいる | 漏えい時の責任と住民対応は自治体に残る |
他自治体の対応事例
各団体の公表資料から、自団体の取組に取り入れやすい工夫を4つの観点で紹介します。
公表2日後に全庁体制を組み、判断基準と公表の型をそろえた(兵庫県)
兵庫県は、脆弱性の公表から2日後に知事以下で全庁体制を組みました。
- 10月21日:全庁へ注意喚起
- 10月22日午前:各部局の総務担当課を集め、対策完了まで原則公開停止を指示
- 10月22日午後:全459サイトの影響と対応状況を調査(PHPのバージョン確認)
- 10月23日:緊急幹部会議。以後、毎日16時時点の状況を翌朝に公表
- 10~11月:委託事業者を含む総点検、公開Webサイトの脆弱性チェック
参考になるのは、PHPのバージョンから対応を決めるフローチャートを配布して各課の判断をそろえた点、停止・復旧の状況を毎日公表した点、委託先を含む総点検と机上訓練につなげた点です。
照会だけでは把握しきれないという前提(滋賀県・長野県)
照会で把握できる数は、初回の後も増えていきます。滋賀県では公開系Webシステムの把握数が初回(10月22日)の129件から、6日後(10月28日)には161件へと32件増えました。長野県は10月30日時点でPHP利用ページ等を382件と公表し、続報で数字を更新しています。
初回の照会結果は「暫定版」と位置づけ、追加の確認で漏れを埋めていく前提で進めることが大切です。
委託先・指定管理者を様式で確認する(藤沢市・千葉市)
藤沢市:ウェブサイト等のセキュリティチェックシート
藤沢市では、受託者や指定管理者がWebサイト等を運用する場合、運用開始までにチェックシートを市へ提出してもらっています。IPA「安全なウェブサイトの作り方」に沿った各項目に「対応済・未対策・対応不要」で回答し、未対策の項目は理由とリスクへの対応を書く形式です。指定管理者も対象にして、所管課任せにしていない点が参考になります。
千葉市:情報セキュリティ対策実施状況調査票
千葉市では、すべての業務委託の受託者に調査票への回答を求めています。発注課が案件ごとに添付し、受託時に回答してもらう仕組みです。認証の取得状況、再委託の予定、クラウドサービスの利用予定を確認し、認証がない事業者には追加の様式にも回答してもらいます。委託先が使うSaaSまで把握できる点が参考になります。
住民への発信と代替手段(鶴岡市・港区)
鶴岡市:調べた範囲と結果をあわせて公表
鶴岡市では、公式ホームページだけでなく、関連Webサイトや委託先のWebサービスまで調べた結果を公表しました。あわせて、「セキュリティ更新」などを装うメール・SMSへの注意も呼びかけています。公表文に二次被害への注意をセットで入れている点が参考になります。
港区:配信経路を複数系統で持つ
港区では、防災配信サービスの停止によって緊急速報メールが送れなくなりました。それでも、防災情報メール・ホームページ・アプリ・防災行政無線・SNSは別の系統で発信を続けられました。重要な配信経路を1社に頼りきらない体制にしている点が参考になります。
照会で挙がりにくい4つの対象
各課への照会では挙がりにくい対象が、今回の攻撃で狙われています。いずれも「うちの課には関係ない」と思われやすいものばかりです。
| 対象 | 身近な例 | 照会で挙がりにくい理由 | 誰が何をするか |
|---|---|---|---|
| ① ネットワーク機器 | 庁舎や施設のインターネット回線につながる機器(ファイアウォール、VPNなど) | 各課は「システム」と思っていない | 情報部門が保守業者に直接確認する |
| ② 委託先が使うWebサービス | イベントの申込フォームを、委託先が外部のフォーム作成サービスで作っている | 委託先に任せていて、課が把握していない | 各課が委託先に、業務で使っているWebサービスを聞く |
| ③ 修正前に侵入された可能性 | 施設予約システムが、修正プログラムを当てる前に入られていた | 「修正したから大丈夫」と思いがち | 個人情報を扱う公開システムの所管課が、委託先にログ点検を頼む |
| ④ サポートが切れたソフト | 数年前に作った申込サイトや特設サイト | どのソフトを使っているかは委託先しか知らない | 各課が委託先に、サポート期限内のソフトを使っているか確認する。切れていれば更新か廃止かを相談する |
各課の方へ:委託先に聞いてほしい3つのこと
- 業務で使っている外部のWebサービス(フォーム、メール配信など)はあるか
- 公開しているシステムで、サポートが切れたソフトを使っていないか
- 個人情報を扱うシステムのログを点検できるか
なお、聞く前に、契約書や仕様書でわかることは先に書き出しておき、委託先には確認だけをお願いすると、お互いの手間を抑えられます。
取組の全体像を、4つのステップで解説
照会で把握した結果を起点に、4段で取組を積み上げます。短期は予算をかけず、年度内に「型」をつくることがポイントです。
- 把握する:照会結果を台帳にし、漏れやすい対象を追加で確認する
- 減らす:データの預け先と動的なサイトを絞り、増やさない・閉じる
- 管理する:残った委託先に、重要なところから確認の型を当てる
- 備える:漏えいを前提に、連絡・公表・代替の段取りを決める
Step 1 把握する:外部公開システム台帳をつくる
照会結果を台帳にまとめ、来年度に本格運用される地方版ASM(攻撃対象領域の管理)の結果と突き合わせる土台にします。台帳の項目は次のような例が考えられます。
| 項目 | 記入例 |
|---|---|
| 名称 | 施設予約システム |
| 所管課 | 生涯学習課 |
| 委託先・指定管理者 | ○○社 |
| 運用場所 | 事業者のクラウド |
| ソフトの更新の担当 | 委託先(保守契約に含む) |
| 個人情報 | あり |
| 停止時の代替手段 | 窓口・電話 |
| 今後の区分 | 統合/廃止/存続 |
各課への照会で把握したシステム・サイトに、追加の照会で機器(ファイアウォール・VPN等)と委託先が使うSaaSを加えて「暫定版」の台帳とします。区分を付けて更新計画につなげ、令和9年度には地方版ASMの結果と照合して未把握の資産を洗い出します。
なお、台帳でPHPのバージョンまで追う必要はありません。PHPだけでなくNode.jsなど、確認すべきソフトは数多くあり、自治体がすべてを追い続けるのは現実的ではないためです。バージョンの管理は委託先の責任として契約で求め、台帳では「誰が更新するか」を押さえておきます。
Step 2 減らす:外に出る数を絞る
外に出る数を減らせば、管理の手間もリスクも減ります。移行は契約更新に合わせ、数年で着実に進めます。
- 預け先を絞る:申込・問合せのフォームは自治体の電子申請等に寄せ、受託者独自のフォームは使わない
- 動的機能を減らす:お知らせ中心のサイトは静的なページにする。PHP等の脆弱性の対象外になる
- 増やさない・閉じる:新しい外部公開は事前協議とし、公開終了日を台帳に持ち、契約に閉鎖・削除を入れる
Step 3 管理する:委託先への現実的な打ち手
個別に厳しく求めるのではなく、選び方・預け方・求め方を変えます。
- 預ける量を減らす:配信に要らない項目は登録させない。保存期間を決めて、不要なデータは消してもらう
- 重いところだけ深く見る:預けるデータの量と機微さで3段階に分け、上位の委託先だけ調査票や報告を求める
- 第三者の証明で選ぶ:製品の選定の際に、ISMAP・ISMS・プライバシーマーク等を調達の条件にし、自治体が中身を見に行かずに済ませる
- 国の基準を根拠にする:省令の施行(令和9年夏頃予定)に向け、報告期限・再委託の事前承認・利用SaaSの申告・終了時の削除の条項を先に用意する
- 共同で求める:同じサービスを使う団体や県単位でまとまって要望する
委託先への照会は、手間をかけない形で
委託先への照会や調査票は、委託先の手間がかからないよう、必要最小限の項目に絞る配慮が大切です。また、照会を委託先に丸投げせず、契約書・仕様書・台帳からわかる範囲は自治体側で先に記入しておきます。委託先には確認と不足分の追記だけをお願いすると、負担が減り、回答も早く正確になります。
セキュリティとコストはトレードオフ
委託先にあれこれお願いするほど、その対応はサービス利用料や運用保守費用の増加につながります。セキュリティを高めるほどコストは上がるため、すべてを完璧に求めることはできません。どのシステムにどこまで求め、どこからはリスクとして受け入れるのか。どこまで腹をくくるかという判断が、自治体にも求められています。
Step 4 備える:漏えいを前提にした段取り
10月の防災配信サービスの件では、300超の団体がほぼ同時に公表しました。委託先でも漏えいは起きる前提で、平時に段取りを決めておきます。
| 段取り | 決めておくこと |
|---|---|
| 連絡ルート | 事業者の緊急連絡先と、自治体への報告期限を契約で決めておく |
| 公表のひな形 | 第1報の文面と、公表を判断する人を決めておく |
| 住民への注意 | 偽メール・SMSなど二次被害への注意をひな形に入れる |
| 代替の手段 | 防災情報など重要な配信は複数の系統を持つ |
短期の取組:年度内・予算なしで始められる5つのこと
次の5つは、年度内に予算をかけずに取り組める内容です。
| 取組 | 内容 | 参考 |
|---|---|---|
| 1. 台帳化と追加照会 | 照会結果を台帳にまとめ、機器と委託先のSaaSを追加で確認する | 滋賀県・長野県 |
| 2. 更新計画 | サポートが切れたソフトを使っていないか委託先に確認し、切れていれば更新・廃止・静的化のどれにするか決める | 兵庫県(対応フロー) |
| 3. 確認の型 | 委託先・指定管理者向けの調査票とチェックシートを必要最小限の項目で用意し、自治体側でわかる範囲を先に記入したうえで、重要な委託先から送る | 千葉市・藤沢市 |
| 4. ログ点検 | 個人情報を扱う公開システムの委託先に、直近1か月から3か月のログ点検を依頼する | IPA・JPCERT/CC |
| 5. 段取り | 停止の判断者・公表ひな形・住民への注意文・代替手段を決める | 鶴岡市・港区 |
中長期の取組:国の動きに沿って進める
長期の取組は国の動きに沿い、当初予算と契約更新に合わせて進めます。
| 時期 | 段階 | 内容 |
|---|---|---|
| 令和8年度(今年度) | 型をつくる | 台帳と確認の型を整える。地方版ASMは国が構築・実証中 |
| 令和9年度 当初予算 | 予算に反映 | 拡充された交付税措置(ペネトレーションテスト・リスクアセスメント等)を活用する |
| 令和9年夏頃 | 省令の施行 | 委託先を含むサプライチェーン対策が義務になる。契約条項を国の基準にそろえる |
| 令和9年度中 | ASM本格運用 | J-LISが運用。結果を台帳と突き合わせ、未把握の資産に対応する |
取組を続けるための省力化
台帳と報告様式を整えることが、自動化の土台になります。情報がまとまった形であれば、仕組みやAIに任せられる範囲が広がります。人手で回す部分を少しずつ仕組みに移していきましょう。
- 外部からの診断:国の地方版ASMを使う
- 侵入後の監視:AIを使う製品・サービスを当初予算で検討する
- 注意喚起と台帳の突き合わせ、回答の確認:生成AIで省力化する(学習に使われない環境で)
よくある質問(FAQ)
Q. 三層分離をしていれば、今回のような漏えいは防げないのですか?
三層分離は庁内のネットワークを守る仕組みで、外からの攻撃の大半を防いでいます。ただし今回の漏えいの多くは、委託先が運用する公開サイトやSaaS、機器の管理画面など、三層分離の外側で起きています。外側は別途、台帳化と委託先管理で対応する必要があります。
Q. 各課への照会が終わりました。次に何をすればよいですか?
照会結果を「暫定版」の台帳にまとめ、照会で挙がりにくいネットワーク機器と委託先のSaaSを追加で確認することをおすすめします。滋賀県では、初回照会から6日後に把握数が32件増えました。
Q. PHPなどのバージョンは、自治体がすべて把握する必要がありますか?
いいえ。PHPだけでなくNode.jsなど、確認すべきソフトは数多くあり、自治体がすべてのバージョンを追い続けるのは現実的ではありません。バージョンの管理は委託先の責任として契約で求め、自治体は「サポートが切れたソフトを使っていないか」を確認する形がおすすめです。なお、PHP 8.2のセキュリティ修正は2026年12月31日で終わります。
Q. 予算がなくてもできることはありますか?
あります。台帳化と追加照会、更新計画、委託先向けの確認様式、ログ点検の依頼、漏えい時の段取りの5つは、年度内に予算をかけずに取り組めます。
Q. 委託先にどこまで求めればよいですか?
すべての委託先に一律に厳しく求めるより、預けるデータの量と機微さで段階を分け、上位の委託先から調査票や報告を求めるのが現実的です。第三者認証を調達条件にする方法や、同じサービスを使う団体と共同で要望する方法もあります。
照会の項目は必要最小限にし、自治体側でわかる範囲を先に記入しておくと、委託先の負担を抑えられます。ただし、求めるほど費用にはね返る点も踏まえて判断することが大切です。
まずは年度内に「型」をつくる
2026年秋の一連の事案は、入口が自治体の直接管理の外に広がっていることを示しました。まずは年度内に、照会結果の台帳化、サポート切れのソフトの確認、委託先の確認様式、漏えい時の段取りという「型」をつくることが、令和9年度の省令施行や地方版ASMの本格運用への備えになります。あわせて、セキュリティとコストのバランスをどこで取るかを、自治体として決めておくことも欠かせません。
ギブアンドサポートのご支援
ギブアンドサポート合同会社は、自治体の皆さまの現場に寄り添い、取組を一緒に進めるご支援をしています。
- 外部公開システム台帳の様式づくりと、照会結果の整理
- 委託先・指定管理者向けチェックシート・調査票の作成支援
- 漏えい時の公表ひな形・住民向け注意文の整備、机上訓練
- 職員向け研修(情報セキュリティ、生成AIの安全な活用)
「何から手を付ければよいか」のご相談からでもお気軽にお問い合わせください。
- 自治体のPHP等の脆弱性・不正アクセス対策の進め方「委託先のサイトやSaaSも対象」
- 【防災メール停止】代替ツールの選び方と当面の対策
- 情報セキュリティ事故から読み解く「自治体職員向けセキュリティ研修で最低限、把握すること」5選
参考資料
本記事は、次の公表資料をもとに作成しました(2026年11月3日時点)。
- 兵庫県「PHPの脆弱性に関する兵庫県の対応」、緊急幹部会議資料(2026年10月23日)
- 滋賀県「PHPの重大な脆弱性に関する対応について」第2報・第6報(10月22日・28日)
- 長野県「長野県庁における情報インシデント案件発生とその対応状況について(第2報)」(10月30日)
- 鶴岡市「PHPの重大な脆弱性への市の対応について」(10月29日更新)
- 藤沢市 業務委託仕様書「ウェブアプリケーションのセキュリティ対策に関する仕様書」・チェックシート
- 千葉市「情報セキュリティ対策実施状況調査票」、情報システムアセスメント実施要綱
- 田村市「受託事業者が利用したサービスへの不正アクセスに伴う個人情報漏えいの可能性について」(10月22日)
- 防災情報配信サービスへの不正アクセスに関する各自治体の公表(10月13日~)
- JPCERT/CC「PHPにおける複数の脆弱性に関する注意喚起」(10月29日更新)
- 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(10月9日)
- IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(10月9日)
- 総務省「地方公共団体におけるサイバーセキュリティ対策について」、地方版ASMの紹介